¿QUÉ ES LA CONFIANZA CERO? EL MODELO DE SEGURIDAD QUE CAMBIA LAS REGLAS DEL JUEGO
La confianza cero es un modelo de seguridad que parte de una idea aparentemente simple pero poderosa, el no confiar automáticamente en ningún usuario, dispositivo o aplicación, incluso si ya se encuentra dentro de la red corporativa.
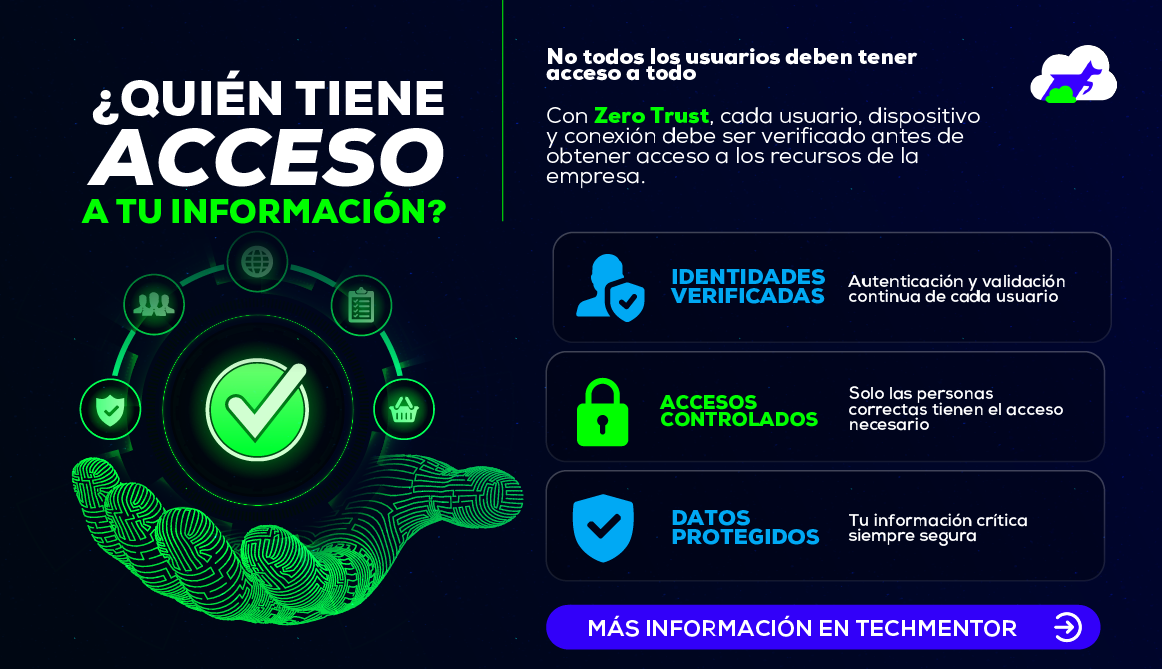
En lugar de asumir que todo lo que está "adentro" es seguro, la confianza cero exige que cada solicitud de acceso sea verificada y autorizada continuamente, aplicando en todo momento el principio de mínimo privilegio: otorgar únicamente los permisos estrictamente necesarios para realizar la tarea en cuestión.
El problema del modelo tradicional

Durante décadas, la seguridad informática se basó en el llamado modelo de "castillo y fortaleza". La lógica era simple: si construyes murallas suficientemente sólidas alrededor de tu red, todo lo que esté dentro estará protegido.
Bajo este enfoque, los usuarios que lograban autenticarse en la red podían moverse con libertad por los sistemas internos. El firewall perimetral era la principal y muchas veces única línea de defensa.
El problema es evidente, si un atacante lograba traspasar ese perímetro ya sea mediante phishing, robo de credenciales o un dispositivo comprometido podía desplazarse lateralmente por toda la infraestructura sin obstáculos. Del mismo modo, una amenaza interna (un empleado malintencionado o negligente) tenía acceso a recursos que no necesitaba para su trabajo.
Los modelos de seguridad tradicionales daban por sentado que todo lo que estaba dentro de la red era de confianza. En el mundo actual con trabajo remoto, entornos híbridos y servicios en la nube esa premisa ya no es válida.
BENEFICIOS PARA LAS ORGANIZACIONES
Implementar un modelo de confianza cero no es solo una cuestión técnica, es una decisión que protege de verdad a la empresa. Y lo mejor es que los beneficios se notan desde el primer día, sin importar si se trata de una pyme o una gran corporación.
Para empezar, se reduce mucho el espacio que tiene un atacante para moverse dentro de la red. Si alguien logra robar una contraseña o comprometer una cuenta, no puede avanzar libremente como antes. El acceso se divide en partes pequeñas, así que el daño se queda contenido en un solo punto.
Además, la empresa gana una visibilidad que antes no tenía. Cada vez que alguien entra a un sistema, se registra quién es, a qué accedió y desde dónde lo hizo. Eso no solo sirve para detectar amenazas, sino también para entender mejor cómo trabajan los equipos y dónde pueden existir riesgos.
Otro punto clave es que este modelo funciona igual de bien sin importar dónde estén los datos o las personas. Ya sea que los servidores estén en la oficina, en la nube o que los empleados trabajen desde su casa, la protección se mantiene en todos los lados. Eso es fundamental hoy, cuando el trabajo remoto y los entornos mixtos son la norma.
Desde el punto de vista legal y normativo, la confianza cero simplifica mucho las cosas. Cumplir con estándares como ISO 27001, NIST, GDPR o las normas peruanas de protección de datos se vuelve más sencillo cuando ya se tiene un sistema que verifica y controla cada acceso de forma constante.
Y si a pesar de todo ocurre un incidente, la respuesta es mucho más rápida. Como la red ya está dividida en zonas, el problema no se extiende a toda la empresa. Se detecta antes, se aísla más rápido y el impacto en la operación es mínimo.
¿CÓMO EMPEZAR A IMPLEMENTARLO?
Adoptar la confianza cero no es un proyecto de un día, sino un proceso gradual. Estos son los primeros pasos recomendados:
- Identifica y clasifica tus activos críticos
Antes de proteger, debes saber qué tienes. Mapea tus sistemas, datos, aplicaciones y dispositivos, priorizando los más sensibles. - Implementa autenticación multifactor (MFA)
El MFA es la base de la verificación de identidad en Zero Trust. Ningún acceso debería depender únicamente de una contraseña. - Aplica el principio de mínimo privilegio
Revisa los permisos actuales de usuarios y sistemas. Elimina accesos innecesarios y establece políticas de acceso basadas en roles y contexto. - Segmenta tu red
Divide tu infraestructura en micro-segmentos para contener posibles brechas. Así, un incidente en un segmento no se propaga automáticamente al resto. - Monitorea y analiza continuamente
Implementa herramientas de monitoreo en tiempo real (SIEM, EDR, UEBA) para detectar comportamientos anómalos y responder rápidamente.
La confianza cero no es una moda tecnológica, sino una respuesta necesaria a un panorama de amenazas que ya no respeta fronteras de red. En un mundo donde el trabajo remoto, la nube y los dispositivos móviles son la norma, confiar automáticamente en quien está "adentro" dejó de ser una estrategia válida. Implementar este modelo implica un cambio de mentalidad: pasar de proteger el perímetro a proteger cada recurso, cada acceso y cada identidad de forma continua. El resultado es una postura de seguridad significativamente más robusta frente a amenazas internas, externas y los riesgos de la transformación digital. Si tu organización aún opera bajo el modelo de castillo y fortaleza, es buen momento para evaluar una transición hacia la confianza cero. El camino no tiene que ser inmediato, pero sí estratégico y progresivo.