CÓMO PROTEGER CORREOS CORPORATIVOS CONTRA PHISHING
El correo sigue siendo la puerta de entrada favorita para los ataques informáticos, y no porque las empresas no se protejan, sino porque el phishing apunta directamente a las personas, no a la tecnología. Un antivirus no sirve de mucho si alguien del equipo de finanzas hace clic en un enlace que parece venir del gerente general. Aquí te contamos qué medidas realmente reducen ese riesgo.
Por qué el phishing sigue funcionando
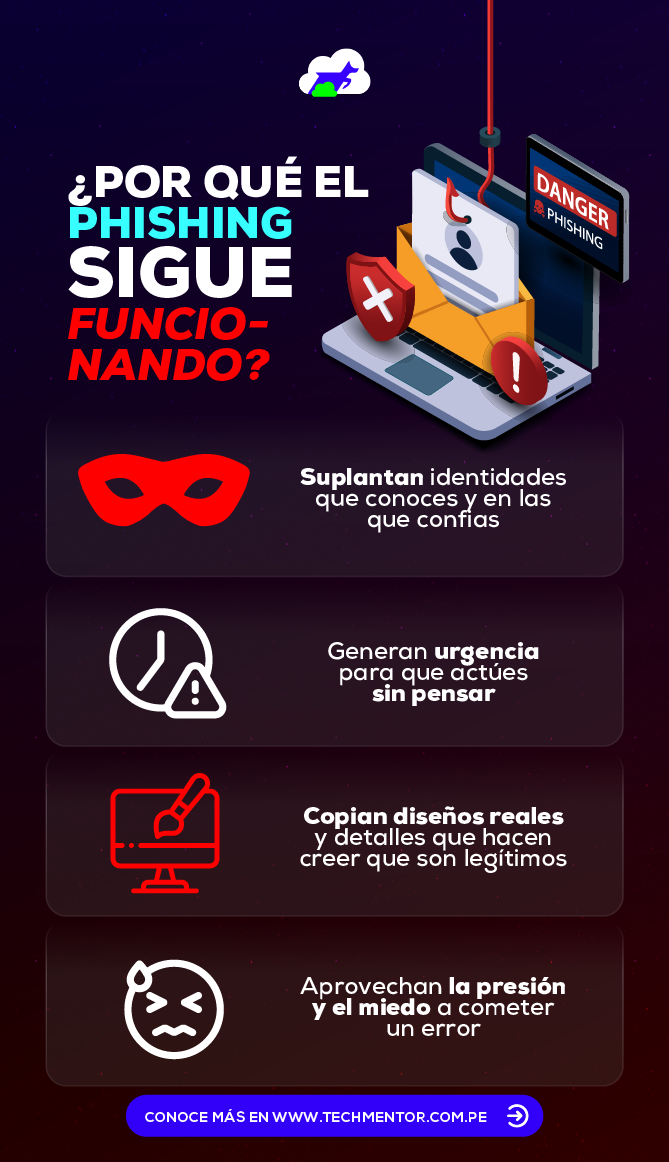
Los correos de phishing ya no son los mensajes mal escritos y con errores obvios de hace algunos años. Hoy los atacantes copian con precisión el diseño de bancos, proveedores o incluso compañeros de trabajo, y suelen crear una sensación de urgencia: una factura vencida, un problema con una cuenta o un mensaje que parece venir del jefe pidiendo una transferencia. Esa presión hace que la persona actúe rápido y sin revisar los detalles.
Medidas técnicas que marcan la diferencia
Autenticación multifactor (MFA)
Aunque un colaborador entregue su contraseña sin querer, el MFA impide que el atacante entre a la cuenta sin ese segundo paso de verificación. Es, probablemente, la medida individual más efectiva que puede implementar una empresa.
Revisión de permisos y accesos
Si tu empresa ya trabaja con Active Directory o con Entra ID, revisar periódicamente quién tiene acceso a qué cuentas reduce el daño en caso de que una credencial se vea comprometida. Esto lo explicamos con más detalle en nuestra comparación entre Active Directory y Microsoft Entra ID.

El factor humano: la parte que casi nadie entrena bien
La tecnología reduce el riesgo, pero no lo elimina. La mayoría de los ataques exitosos ocurre porque alguien, en un momento de apuro, no se detuvo a revisar el remitente real del correo o el enlace al que estaba a punto de hacer clic. Por eso, capacitar al equipo con ejemplos reales, y no solo con una charla teórica una vez al año, hace una diferencia enorme.
Algunas señales que conviene enseñar a todo el equipo: revisar que el dominio del remitente esté bien escrito, desconfiar de mensajes que piden actuar de inmediato, y confirmar por otro canal (una llamada, un mensaje directo) cualquier pedido de transferencia o cambio de datos bancarios, por más que el correo parezca legítimo.
¿Qué hacer si alguien ya hizo clic?
Si un colaborador reporta que hizo clic en un enlace sospechoso o entregó su contraseña sin querer, lo primero es cambiar esa contraseña de inmediato y revisar si la cuenta tuvo actividad extraña, como reglas de reenvío de correo que no reconoce el usuario. Después, vale la pena revisar si esa persona tiene acceso a información sensible y evaluar si conviene reforzar el monitoreo esos días.
Tener un protocolo claro para estos casos, que todo el equipo conozca, evita que el problema se agrande por no saber a quién avisar o qué hacer en las primeras horas.
Proteger el correo corporativo contra el phishing no depende de una sola herramienta, sino de combinar configuración técnica, buenos hábitos y un equipo que sabe reconocer las señales de alerta. Ninguna empresa está cien por ciento libre de riesgo, pero sí puede reducirlo de forma notable con medidas que no requieren una inversión enorme, solo orden y seguimiento constante.
Quiero reforzar la seguridad de mi correo
Protege tu empresa contra el phishing